


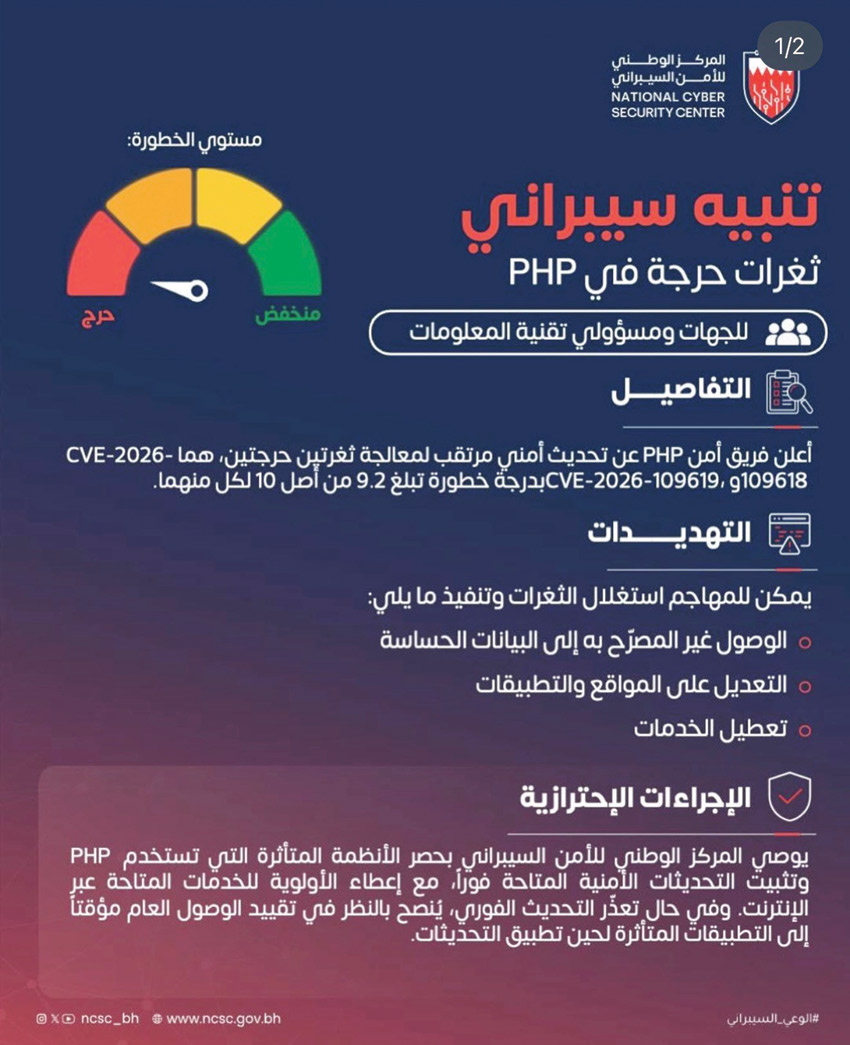
حذّر المركز الوطني للأمن السيبراني الجهات ومسؤولي تقنية المعلومات من ثغرتين أمنيتين حرجتين في لغة البرمجة PHP، قد تتيحان للمهاجمين تنفيذ تعليمات برمجية عن بُعد والوصول غير المصرح به إلى البيانات الحساسة، داعياً إلى حصر الأنظمة المتأثرة وتثبيت التحديثات الأمنية المتاحة بصورة فورية.
وأوضح المركز في تنبيه سيبراني أن فريق أمن PHP أعلن تحديثاً أمنياً مرتقباً لمعالجة الثغرتين المسجلتين تحت الرمزين CVE-2026-109618 وCVE-2026-109619، واللتين تصل درجة خطورتهما إلى 9.2 من أصل 10، ما يضعهما ضمن مستوى الخطورة «الحرج».
وتكتسب الثغرتان أهمية خاصة في ظل الانتشار الواسع للغة PHP في تشغيل المواقع والتطبيقات الإلكترونية حول العالم، إذ تشكل إحدى أبرز تقنيات البرمجة المستخدمة من جانب الخوادم، كما تعتمد عليها أنظمة شهيرة لإدارة المحتوى، من بينها «ووردبريس» و«دروبال»، الأمر الذي يوسع نطاق الأنظمة التي قد تتأثر بأي ثغرات تصيب بيئة تشغيل اللغة.
وبحسب التفاصيل الفنية المنشورة، ترتبط الثغرة الأولى CVE-2026-109618 بخلل في التعامل مع حالات نفاد الذاكرة أثناء معالجة الطلبات، بما قد يؤدي إلى التعامل مع بيانات داخلية لم تكتمل تهيئتها بصورة صحيحة وحدوث فساد في الذاكرة، فيما ترتبط الثغرة الثانية CVE-2026-109619 ببقاء بعض الحالات الداخلية المرتبطة بالطلبات بعد تحرير الذاكرة الخاصة بها، وهو ما قد يسمح باستخدام بيانات قديمة بصورة غير آمنة عند معالجة طلبات لاحقة.
وتكمن خطورة الثغرتين في إمكانية استغلالهما، في ظروف معينة، من جانب مهاجم غير مصادق عليه لتنفيذ تعليمات برمجية عن بُعد على الأنظمة المتأثرة، بما قد يقود إلى السيطرة على الخادم أو الوصول إلى معلومات حساسة أو تعديل محتوى المواقع والتطبيقات وتعطيل الخدمات.
ولا تقتصر المخاطر الأمنية التي تواجه تطبيقات PHP على الثغرات المكتشفة في نواة وبيئة تشغيل اللغة، إذ تواجه التطبيقات المبنية عليها بصورة مستمرة أنماطاً أخرى من الهجمات، من بينها استغلال عمليات رفع الملفات لتنفيذ أوامر برمجية عن بُعد، وإعادة تسلسل البيانات غير الآمنة، إلى جانب الهجمات التي تستهدف مدخلات XML بهدف الوصول إلى ملفات ومعلومات حساسة داخل الخوادم.
وتعكس الثغرتان تحولاً مهماً في طبيعة المخاطر المرتبطة بأمن تطبيقات الويب، إذ لا ترتبط الثغرات الخطرة دائماً بأخطاء في برمجة الموقع أو التطبيق نفسه، بل قد تكون موجودة في بيئة التشغيل الأساسية، ما يجعل تحديث البرمجيات ومكوناتها بصورة منتظمة جزءاً أساسياً من منظومة الحماية، إلى جانب ممارسات البرمجة الآمنة. وأوصى المركز الوطني للأمن السيبراني بحصر الأنظمة المتأثرة التي تستخدم PHP وتثبيت التحديثات الأمنية المتاحة فوراً، مع إعطاء الأولوية للخدمات المتاحة عبر الإنترنت، مشيراً إلى أنه في حال تعذر إجراء التحديث الفوري، يُنصح بالنظر في تقييد الوصول العام مؤقتاً إلى التطبيقات المتأثرة لحين تطبيق التحديثات اللازمة. كما تتطلب الحماية الاستباقية لبيئات PHP اتباع نهج «الدفاع العميق»، من خلال تحديث بيئة التشغيل والإضافات بصورة مستمرة، وفحص وتنقية مدخلات المستخدمين، وتشديد الضوابط المتعلقة برفع الملفات والتحقق من أنواعها الفعلية، والحد من صلاحيات التنفيذ داخل مجلدات التخزين، إلى جانب ضبط إعدادات الخوادم بما يمنع كشف تفاصيل الأخطاء والمعلومات الداخلية التي قد يستفيد منها المهاجمون.
وكان فريق PHP قد أصدر تحديثات أمنية لمعالجة الثغرتين، داعياً مستخدمي اللغة إلى التحديث الفوري إلى الإصدارات الآمنة، وهي PHP 8.5.12 و8.4.27 و8.3.36 و8.2.35، مؤكداً أن التحديث يمثل الحل الكامل لمعالجة الخطر، في حين أن إجراءات التخفيف المؤقتة لا توفر بديلاً كاملاً عن تثبيت الإصدار الأمني المحدث.

هل ترغب بالتعليق على الموضوع؟
لا تتردد في إعطاء تعليقك ومشاركة رأيك